
Vidíme to i na vlastních webech.
Web můžeš aktualizovat, zabezpečit a monitorovat. Pak ale přijde jeden dobře připravený e-mail a rozhoduje člověk. Proč jsme ve Fresh Crackers začali kybernetickou bezpečnost vnímat jako další důležitý pilíř online podnikání.
Když se řekne kybernetická bezpečnost, člověk si snadno představí banku, velkou korporaci, datové centrum a tým lidí sedících před deseti monitory. Jenže realita, kterou vidíme při správě webů a vlastních online projektů, je mnohem obyčejnější. Útok může začít jedním e-mailem. Neaktualizovaným pluginem. Slabým heslem. Ukradenými přihlašovacími údaji. Nebo prostě tím, že někdo klikne tam, kam neměl. A právě proto jsme začali kybernetickou bezpečnost vnímat jako další důležitý pilíř toho, co kolem firemních webů a online podnikání děláme.
Napadené weby řešíme i my
Ve Fresh Crackers weby nejen vytváříme. Řadu webů dlouhodobě spravujeme a zároveň provozujeme vlastní projekty, e-shopy a aplikace. S rostoucím počtem projektů roste i počet situací, kdy se někdo snaží dostat dovnitř.
Pokusy o přihlášení do administrace, hledání známých zranitelností, spam, podvodné zprávy nebo pokusy zneužít účty nejsou něco, o čem bychom pouze četli v článcích o bezpečnosti. Setkáváme se s nimi v běžném provozu. Někdy problém zachytí technické zabezpečení. Jindy aktualizace, firewall, monitoring nebo správně nastavený server. Jenže postupně jsme si začali stále více uvědomovat jednu věc:
Můžeš zabezpečit server, WordPress i firemní síť. Pak ale přijde zaměstnanci dokonale vypadající e-mail a stačí jeden špatný klik.
A technická ochrana najednou nemusí stačit.
Nejslabší článek nemusí být technologie
Moderní podvodný e-mail už dávno nemusí vypadat jako zpráva od nigerijského prince napsaná lámanou češtinou. Může připomínat Microsoft 365, banku, dopravce, účetní systém nebo zprávu od kolegy. Může chtít potvrdit heslo, otevřít dokument, zaplatit fakturu nebo se znovu přihlásit. S rozvojem AI je navíc jednodušší vytvářet věrohodný text, obrázky, hlas i další obsah. Proto podle nás bezpečnost firmy nemůže končit instalací bezpečnostního pluginu.
Stejně důležité je naučit lidi poznat situaci, kdy něco není v pořádku.
A právě tady dává smysl phishingový test
Místo další prezentace o tom, že zaměstnanci nemají klikat na podezřelé odkazy, je možné bezpečně zjistit, jak by reagovali ve skutečné situaci.
Simulovaná phishingová kampaň napodobí reálný podvodný e-mail, ale bez skutečného ohrožení firmy. Následně vznikne report, ze kterého je vidět, jak lidé reagovali a kde existuje prostor pro zlepšení. Fresh Security tuto službu realizuje ve spolupráci s odborným partnerem Taylor McCoy.
PRAKTICKÝ TEST
Simulované phishingové kampaně
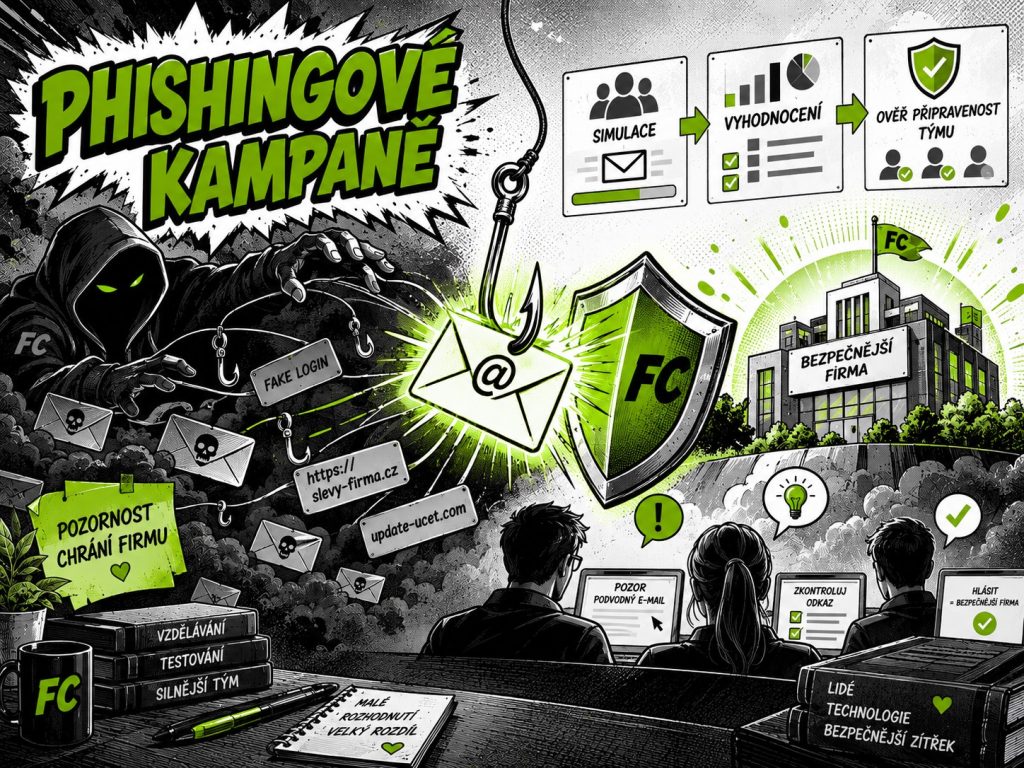
Bezpečný simulovaný phishing otestuje, jak zaměstnanci reagují na podvodné e-maily.
ONLINE VZDĚLÁVÁNÍ
Kurzy informační bezpečnosti
21 krátkých videí, 8 doplňkových PDF materiálů, průběžné kvízy a závěrečný test.
Jeden test ale člověka bezpečnosti nenaučí
Phishing je jen jedna část problému.
V běžném pracovním dni řešíme hesla, e-mail, telefony, veřejné Wi-Fi, sdílení souborů, sociální sítě, práci z domova nebo dnes také bezpečné používání AI.
Proto nám dává větší smysl kombinovat praktické testování s průběžným vzděláváním.
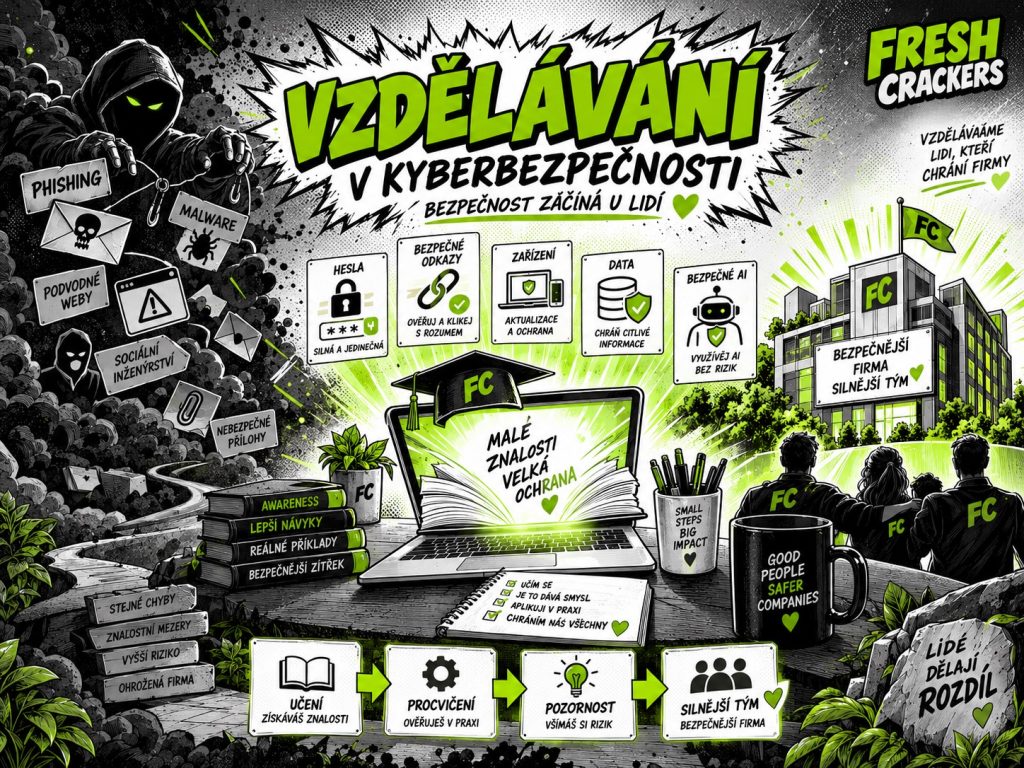
V nabídce Fresh Security jsou proto také krátké online kurzy informační bezpečnosti. Aktuální program obsahuje 21 videí, doplňkové materiály, průběžné kvízy a závěrečný test; věnuje se mimo jiné phishingu, ransomwaru, heslům, sociálnímu inženýrství, bezpečnému e-mailu a používání AI.
Proč jsme vytvořili Fresh Security
Nechceme ze sebe dělat kyberbezpečnostní laboratoř. Tou nejsme.
Fresh Crackers vyrostl kolem webů, e-commerce, marketingu, automatizace a AI. Právě při jejich každodenním provozu ale stále více vidíme, že bezpečnost už od digitálního podnikání jednoduše nejde oddělit.
Proto jsme Fresh Security postavili jako další vrstvu našeho ekosystému a odbornou realizaci prvních bezpečnostních služeb spojili s Taylor McCoy, kteří se bezpečností profesionálně zabývají. Fresh Crackers zajišťuje obchodní a projektovou část a propojení s webem, e-commerce a dalšími firemními procesy.
Nechceme firmám prodávat strach.
Chceme jim pomoct zjistit, kde mají skutečně slabé místo a co s ním mohou prakticky udělat.
A někdy může být prvním krokem překvapivě jednoduchá otázka:
Kdyby dnes někomu z tvého týmu přišel opravdu dobrý phishingový e-mail, poznal by ho?
Fresh Security – phishing, vzdělávání a bezpečnost lidského faktoru